Biblioteca › Seguridad › Cómo se entra
Cómo se entra: identidad y sesiones
El robo de credenciales sigue siendo la vía de entrada más común a cualquier sistema, y es la capa donde tú tienes más control. Esta página dice exactamente qué exige Adelys al iniciar sesión, cuánto vive cada sesión, qué pasa si a alguien le roban una y qué parte de todo esto depende de una decisión tuya.
La contraseña
- Se guarda con Argon2id, el algoritmo de hashing recomendado por OWASP, con parámetros alineados a esa recomendación. Nunca se guarda la contraseña, ni cifrada ni de ninguna otra forma: solo su hash, del que no se puede volver atrás.
- Las cuentas que traen un hash del algoritmo anterior (bcrypt) se re-hashean solas en el siguiente inicio de sesión correcto. No hay una migración pendiente que alguien tenga que acordarse de correr.
- Política: mínimo 12 caracteres, máximo 128, se permiten espacios, tildes y pegar desde un gestor. No se exigen mayúsculas, dígitos ni símbolos — es la recomendación del NIST SP 800-63B, porque esas reglas producen contraseñas peores, no mejores.
- Se rechaza la contraseña si aparece en una lista de contraseñas comunes o si se parece a tu nombre, tu correo o tu empresa. El mensaje de rechazo es genérico a propósito: decirte cuál regla falló le sirve a quien está probando.
- Cinco intentos fallidos bloquean la cuenta 15 minutos, y el bloqueo dispara una alerta interna. Cuenta igual si lo que falla es la contraseña o el código del segundo factor.
- Al pedir recuperación, la respuesta es siempre la misma exista el correo o no: el formulario no sirve para averiguar quién tiene cuenta.
Segundo factor y llaves de acceso
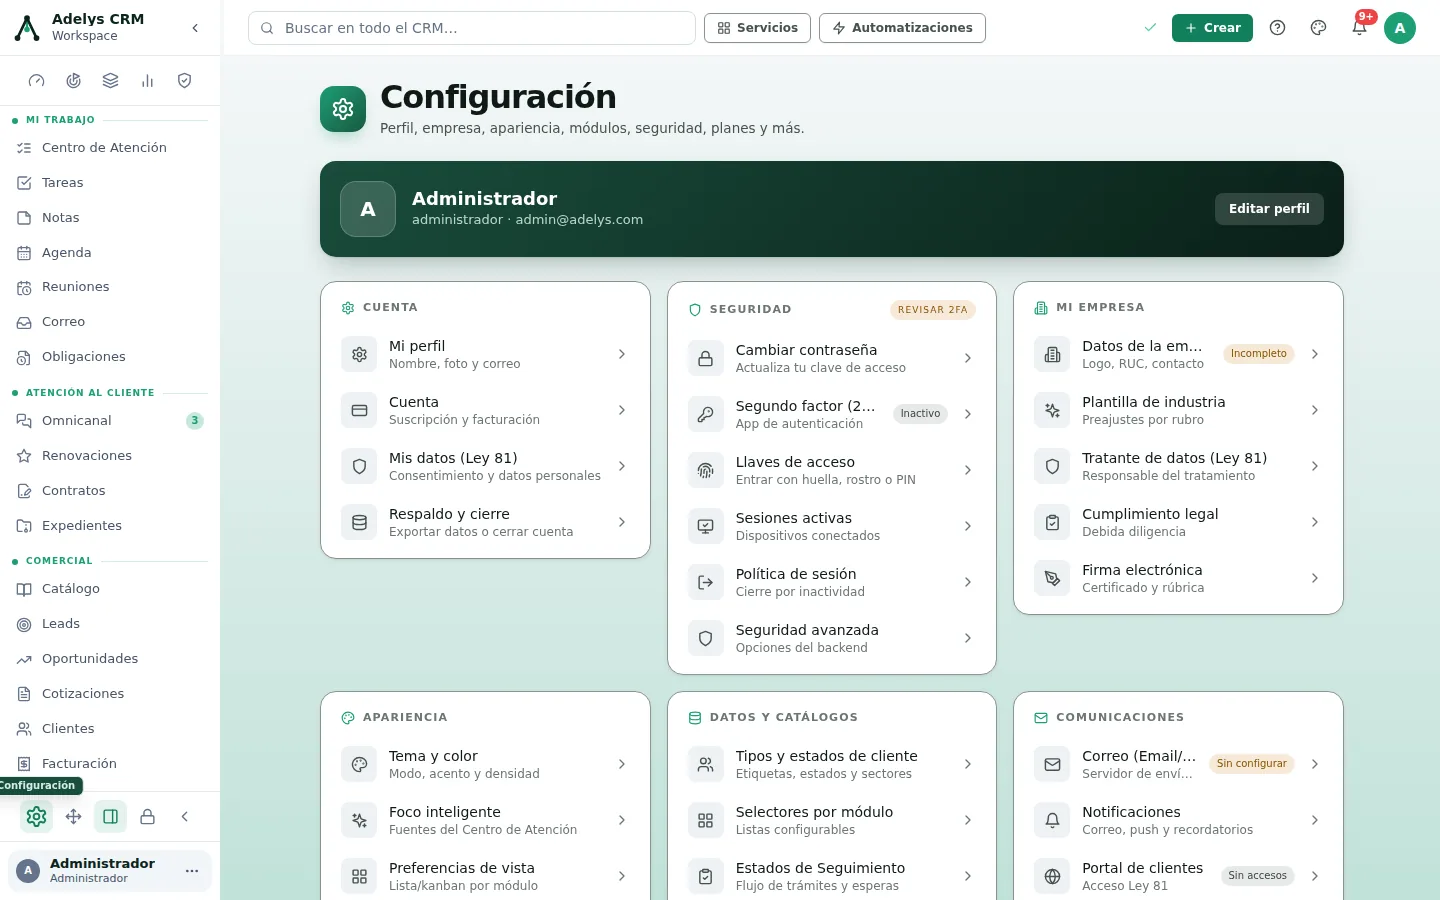
Segundo factor (TOTP)
Es el código de seis dígitos de una app de autenticación (Google Authenticator, Authy, 1Password). Lo que hay detrás:
- La semilla se guarda cifrada con AES-256-GCM, no en texto plano. Corregirlo fue un hallazgo real de auditoría interna en julio de 2026: antes se guardaba en claro.
- Anti-repetición: el sistema recuerda el último intervalo de tiempo usado, así que un código interceptado no se puede reutilizar dentro de su ventana de validez.
- Al activarlo se te entregan códigos de respaldo de un solo uso, guardados como hash. Se pueden regenerar, y regenerarlos exige un código válido.
- Desactivarlo exige un código válido y revoca tus sesiones.
Llaves de acceso (passkeys)
Una passkey sustituye contraseña + código por la huella, la cara o el PIN del dispositivo. Es más cómoda y más fuerte, por dos motivos concretos:
- Ya es multifactor por sí sola: la clave privada nunca sale del dispositivo (algo que tienes) y desbloquearla exige biometría o PIN (algo que eres o que sabes).
- Resiste el phishing, cosa que el TOTP no hace. La firma queda atada al dominio real, así que una página clonada no puede pedirla — y esa es la diferencia que importa cuando alguien de tu equipo hace clic donde no debía.
Los detalles que sostienen esa promesa: el dominio y los orígenes válidos salen de la configuración del servidor, nunca del navegador (aceptar el que manda el cliente destruiría la resistencia al phishing); el reto criptográfico se guarda en el servidor, es de un solo uso y caduca; se exige verificación de usuario en las dos puntas; y si el autenticador devuelve un contador que no avanzó —señal de que hay una copia de la credencial circulando— se rechaza y se genera una alerta.
Lo que NO afirmamos
Hoy el segundo factor no es obligatorio por defecto. La plataforma tiene la política para exigirlo —a los administradores, o a todos los usuarios— y cuando está activa el CRM bloquea las rutas sensibles hasta que la persona se enrole; pero es un ajuste de configuración del servidor y no está encendido de forma predeterminada. Dicho de otro modo: activarlo hoy es una decisión tuya, y es la que más sube el listón de todo lo que hay en esta página.
Cuánto dura una sesión
Al entrar recibes dos cosas distintas, y la diferencia es lo que hace que el sistema sea revocable:
- Un token de acceso de vida muy corta —5 minutos por defecto— que es el que acompaña a cada petición.
- Un token de refresco guardado en una cookie
HttpOnly(marcadaSecureen producción), que el JavaScript de la página no puede leer. Sirve solo para pedir un token de acceso nuevo.
Cada refresco rota: el token viejo queda revocado y se emite uno nuevo. En la base no se guarda el token, se guarda su hash.
Robo de sesión: qué pasa exactamente
Si alguien roba tu token de refresco y lo usa, ocurre una de dos cosas. Si lo usa antes que tú, tu siguiente refresco presentará un token ya rotado. Si lo usa después, el suyo será el ya rotado. En los dos casos el servidor ve un token que ya se usó, asume robo y revoca la familia entera de sesiones: la del ladrón y la tuya. Los dos quedan fuera y hay que volver a entrar. Es incómodo a propósito — es la única respuesta que no depende de adivinar quién de los dos eres.
Los tres niveles de confianza del dispositivo
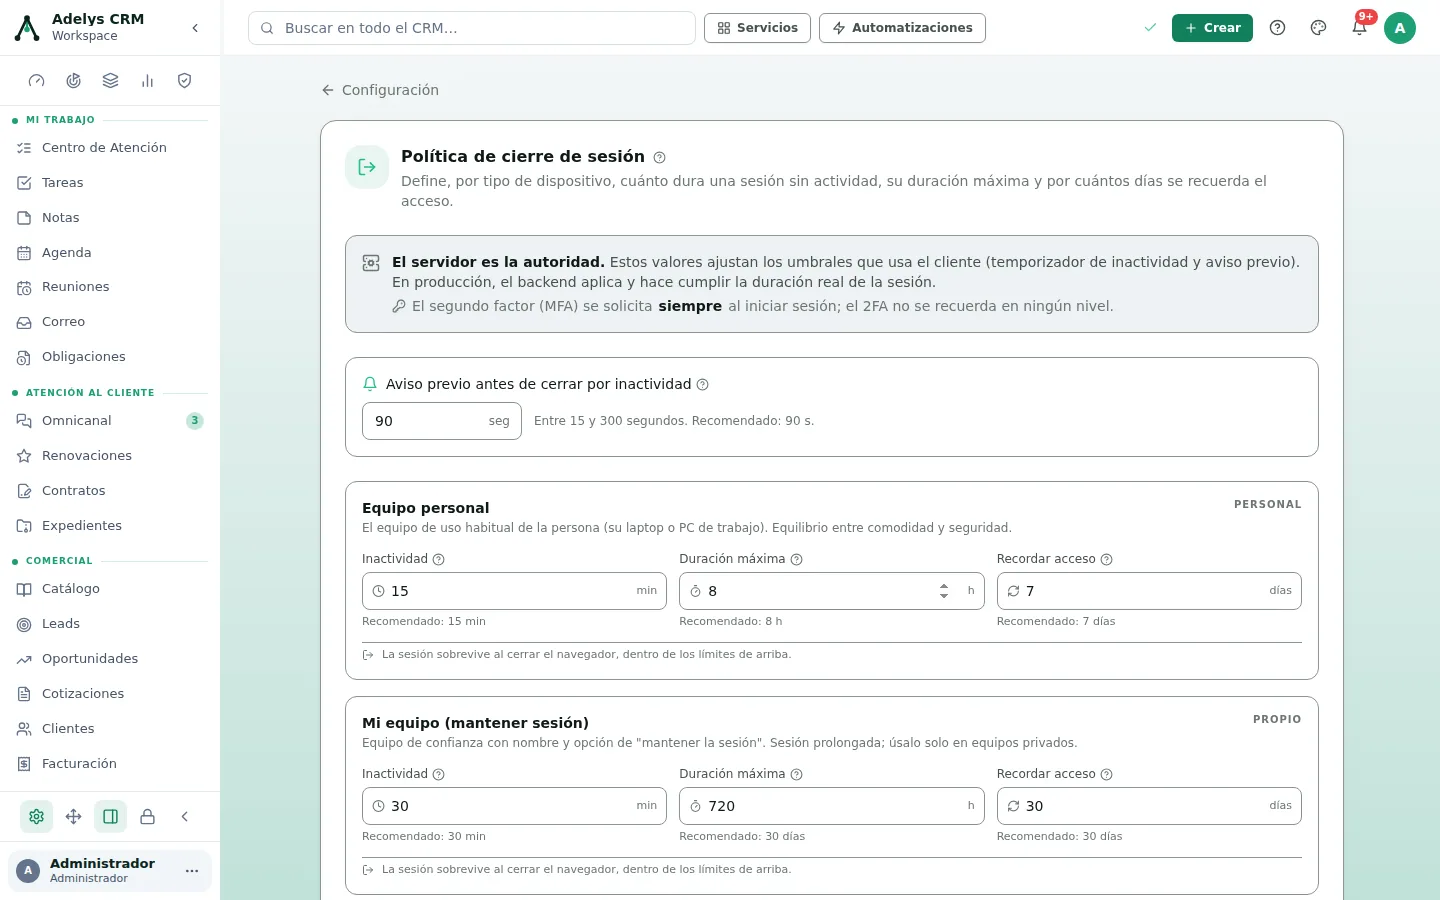
Al iniciar sesión eliges cuánta confianza le das a ese equipo. Cada nivel fija su propia política, y el servidor es la autoridad: la confianza no se concede por lo que declare el navegador, y el segundo factor se sigue exigiendo en todos los niveles — no se «recuerda» por dispositivo.
- Equipo público o temporal — 8 minutos de inactividad, 4 horas de tope, y la sesión muere al cerrar el navegador (la cookie no es persistente).
- Equipo personal — 15 minutos de inactividad, 8 horas de tope, refresco de 7 días.
- Mi equipo (mantener sesión) — 30 minutos de inactividad, 30 días de tope, refresco de 30 días.
Hay dos relojes, no uno. El de inactividad se renueva cada vez que usas el sistema. El absoluto no se renueva nunca: por muy activa que esté la sesión, al llegar a su tope hay que volver a autenticarse. Las cuentas de administrador llevan topes más cortos.
Cuando el inicio de sesión no parece el de siempre
Adelys evalúa señales de riesgo en cada entrada: si el dispositivo es conocido, si el país o el operador de red cambiaron, si el desplazamiento entre dos accesos sería físicamente imposible, si acaba de detectarse reuso de un token de refresco. Tres cosas importan de cómo está construido:
- Esas señales nunca conceden confianza, solo la escalan: sirven para pedir más (verificación adicional), jamás para pedir menos.
- Es determinista y local: no hay llamadas a servicios externos de reputación, ni perfilado, ni inteligencia artificial.
- La IP pública no se guarda en claro en el registro de dispositivos: se guarda su hash con un pepper del servidor.
En Seguridad → Motor de riesgo puedes ver los dispositivos conocidos y usar Olvidar este dispositivo: el próximo inicio desde él vuelve a considerarse desconocido y puede exigir verificación adicional.
Casos prácticos
Clínica Vista Hermosa — la computadora de recepción
En recepción rota el personal por turnos y la máquina queda a la vista del público. La administradora instruye a todo el equipo a entrar ahí eligiendo Equipo público o temporal: la sesión se cierra sola a los 8 minutos sin uso, tiene tope de 4 horas y muere al cerrar el navegador, así que el turno de la tarde no hereda la sesión del de la mañana. En las laptops del consultorio, en cambio, se usa Equipo personal, que no interrumpe la consulta cada rato.
Ferretería El Tornillo — el vendedor que ya no trabaja ahí
Un vendedor renuncia un viernes. Desde Usuarios, el administrador desactiva la cuenta: a partir de ahí no puede volver a iniciar sesión. Pero desactivar no corta por sí solo una sesión que ya estaba abierta, así que el paso que de verdad la corta es ponerle una contraseña nueva o cambiarle el rol: cualquiera de los dos revoca todas sus sesiones activas de inmediato. Hacer las dos cosas —desactivar y cambiar la contraseña— deja la puerta cerrada por los dos lados, y es lo que conviene hacer el mismo día.
Preguntas frecuentes
¿Por qué se me cierra la sesión aunque esté trabajando?
Si es después de horas seguidas de uso, es el tope absoluto, que no se renueva con la actividad. Si es tras un rato sin tocar nada, es el de inactividad de tu nivel de confianza. Los dos son del servidor: subir el número en la pantalla del CRM cambia cuándo te avisa el navegador, no cuánto vive la sesión.
Un empleado perdió el teléfono con la app de autenticación. ¿Qué hacemos?
Que use uno de sus códigos de respaldo para entrar y vuelva a enrolar el segundo factor desde el teléfono nuevo. Y aquí va la advertencia que hay que leer antes de que pase: hoy no existe en el CRM una forma de que un administrador de tu empresa le quite el segundo factor a otro usuario. Solo la propia persona puede desactivarlo, y para hacerlo necesita un código válido. Si perdió el teléfono y los códigos de respaldo, la salida es escribirnos a ventas@digitalek.net como incidencia de soporte. Guarda los códigos de respaldo el día que actives el 2FA, no después.
¿La cookie de sesión se puede robar con un script?
La cookie de refresco es HttpOnly: el JavaScript de la página no la puede leer, ni el nuestro ni uno inyectado. Además el CRM se sirve con una política de contenido que solo permite scripts propios y solo deja hablar con api.adelys.app. Y si aun así el token se robara y se usara, entra la detección de reuso descrita arriba.
¿Puedo obligar a todo mi equipo a usar segundo factor?
Hoy no hay un interruptor en el CRM que lo imponga por ti. Lo que sí tienes es visibilidad: el Centro de Seguridad muestra la cifra de usuarios sin MFA, que sirve como lista de tareas. Si necesitas que la política se aplique de forma obligatoria en tu organización, escríbenos: existe a nivel de plataforma y se configura del lado del servidor.
Sigue con
- Seguridad de tu cuenta — el paso a paso para activar todo esto.
- Si sospechas un acceso indebido — qué hacer, en orden.
- Cifrado en tránsito y en reposo — qué protege el viaje de tus credenciales.