Biblioteca › Cumplimiento y gestión (SIG) › Cumplimiento GRC
Cumplimiento GRC: medir tu cumplimiento contra cada norma
Vas a activar los marcos que te aplican, registrar un requisito, enlazarle la evidencia que ya tienes y ver cómo el porcentaje de cumplimiento se calcula solo. Al terminar tendrás la matriz que pide un auditor, el centro de obligaciones al día y los cambios normativos con sus tareas de revisión.
Antes de empezar
- Plan Business: Cumplimiento GRC vive en la barra GOBERNANZA (SIG), junto a Riesgos, Continuidad y el resto de la suite.
- Ideal, no obligatorio: tener cargados en la suite los documentos, controles, procesos y auditorías. El GRC no los crea; los mapea a los requisitos, y de ahí sale el porcentaje.
- Saber qué normas te exigen: por contrato, por ley o por cliente. Activar marcos «por si acaso» solo infla la lista de huecos.
Paso a paso
Míralo hecho. Los pasos de este tutorial, tal cual en el CRM: el cursor hace cada clic donde se hizo de verdad. Pulsa el número de un paso para ir a su cuadro.
Abre el módulo y lee el panel ejecutivo
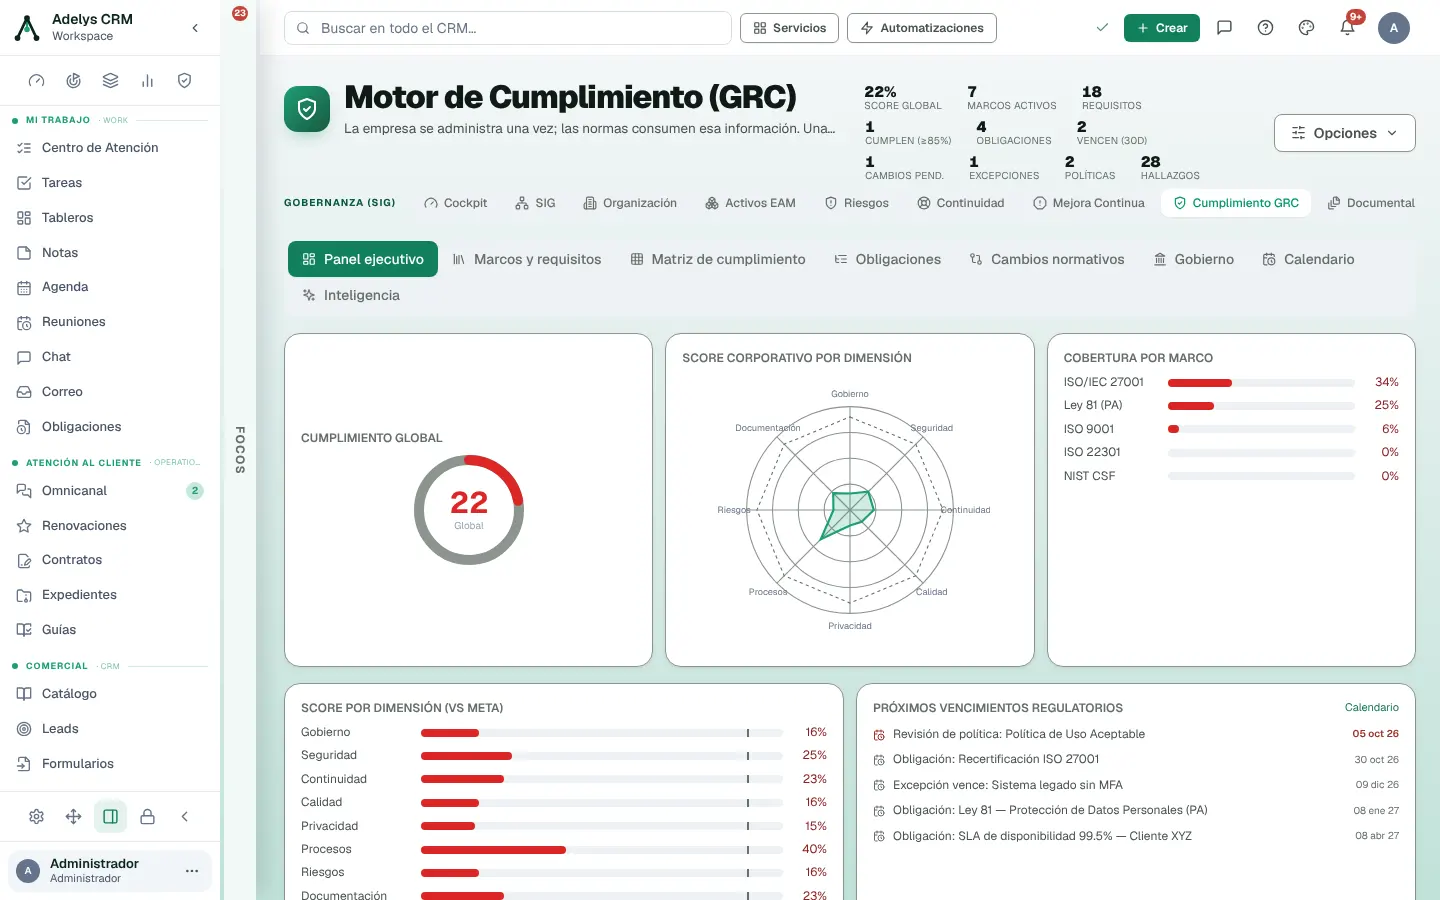
En la barra GOBERNANZA (SIG) pulsa Cumplimiento GRC. El encabezado trae diez cifras: Score global, Marcos activos, Requisitos, Cumplen (≥85%), Obligaciones, Vencen (30d), Cambios pend., Excepciones, Políticas y Hallazgos. Todas menos el score y «Cumplen» son enlaces a la pestaña que las explica.
Debajo, la pestaña Panel ejecutivo enseña el Cumplimiento global en un anillo, el Score corporativo por dimensión en un radar (Gobierno, Seguridad, Continuidad, Calidad, Privacidad, Procesos, Riesgos y Documentación), la Cobertura por marco y los Próximos vencimientos regulatorios.
Activa los marcos que te aplican
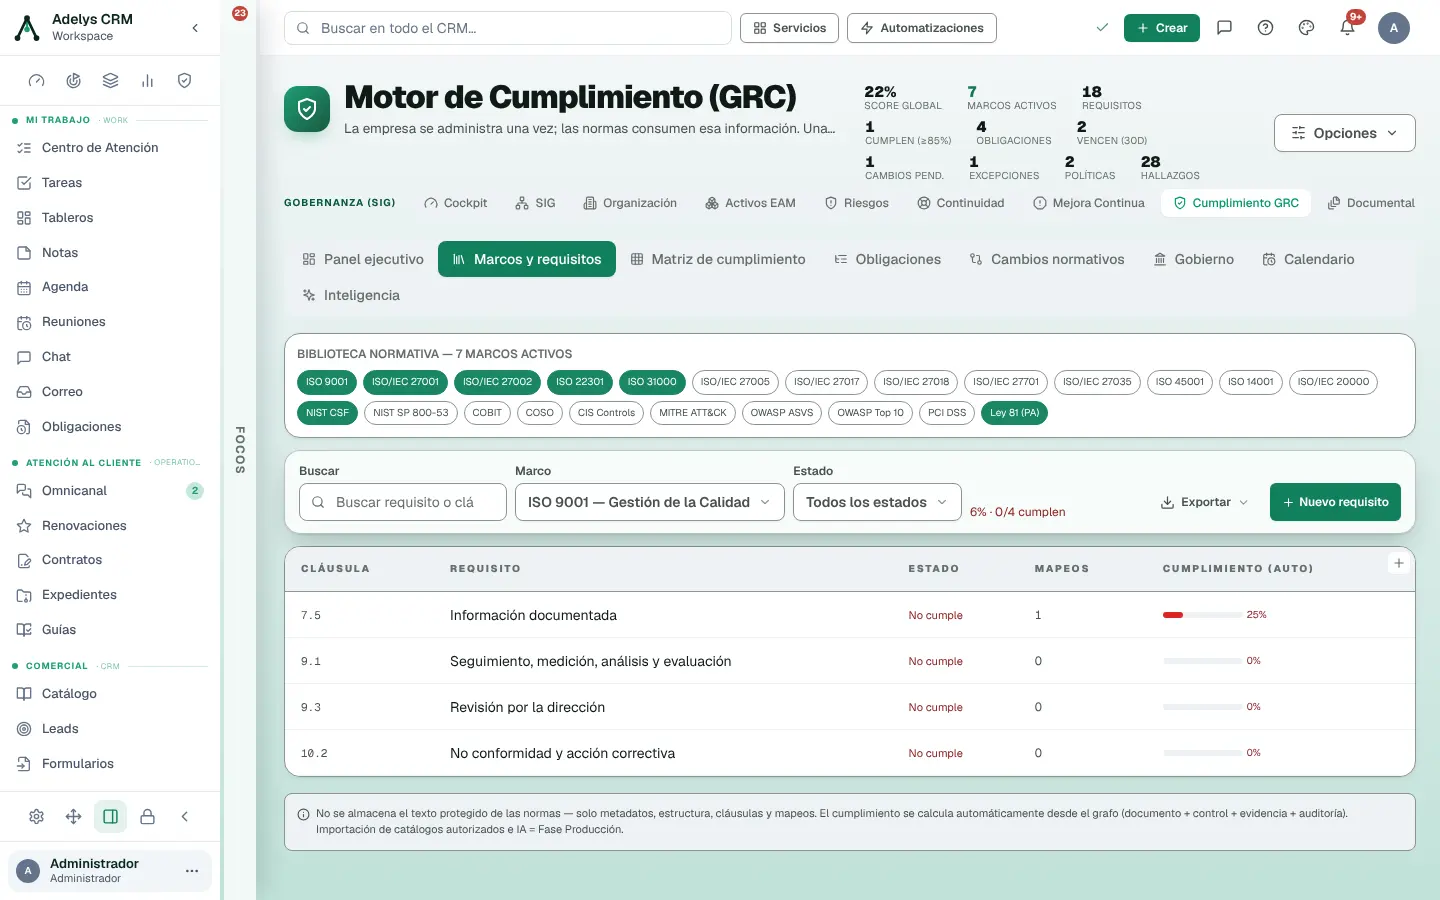
Abre la pestaña Marcos y requisitos. Arriba está la Biblioteca normativa con todos los marcos disponibles —ISO 9001, ISO/IEC 27001, ISO 22301, ISO 31000, ISO 45001, ISO 14001, NIST CSF, COBIT, COSO, CIS Controls, PCI DSS, Ley 81 (PA), entre otros—. Los activos van en verde; un clic activa o desactiva cada uno.
Debajo, la lista de requisitos del marco elegido en el filtro Marco, con Cláusula, Requisito, Estado, Mapeos y Cumplimiento (auto). Al lado del filtro Estado ves el porcentaje del marco y cuántos requisitos cumplen.
Registra un requisito
Pulsa + Nuevo requisito. El formulario pide Marco, Cláusula (por ejemplo 6.1.2) y Nombre. Cuando el marco trae cláusulas sugeridas —ISO 27001, ISO 9001, ISO 22301, Ley 81, entre otros— aparecen debajo del nombre: un clic las escribe.
Pulsa Crear. La ficha del requisito se abre sola.
Completa la ficha del requisito
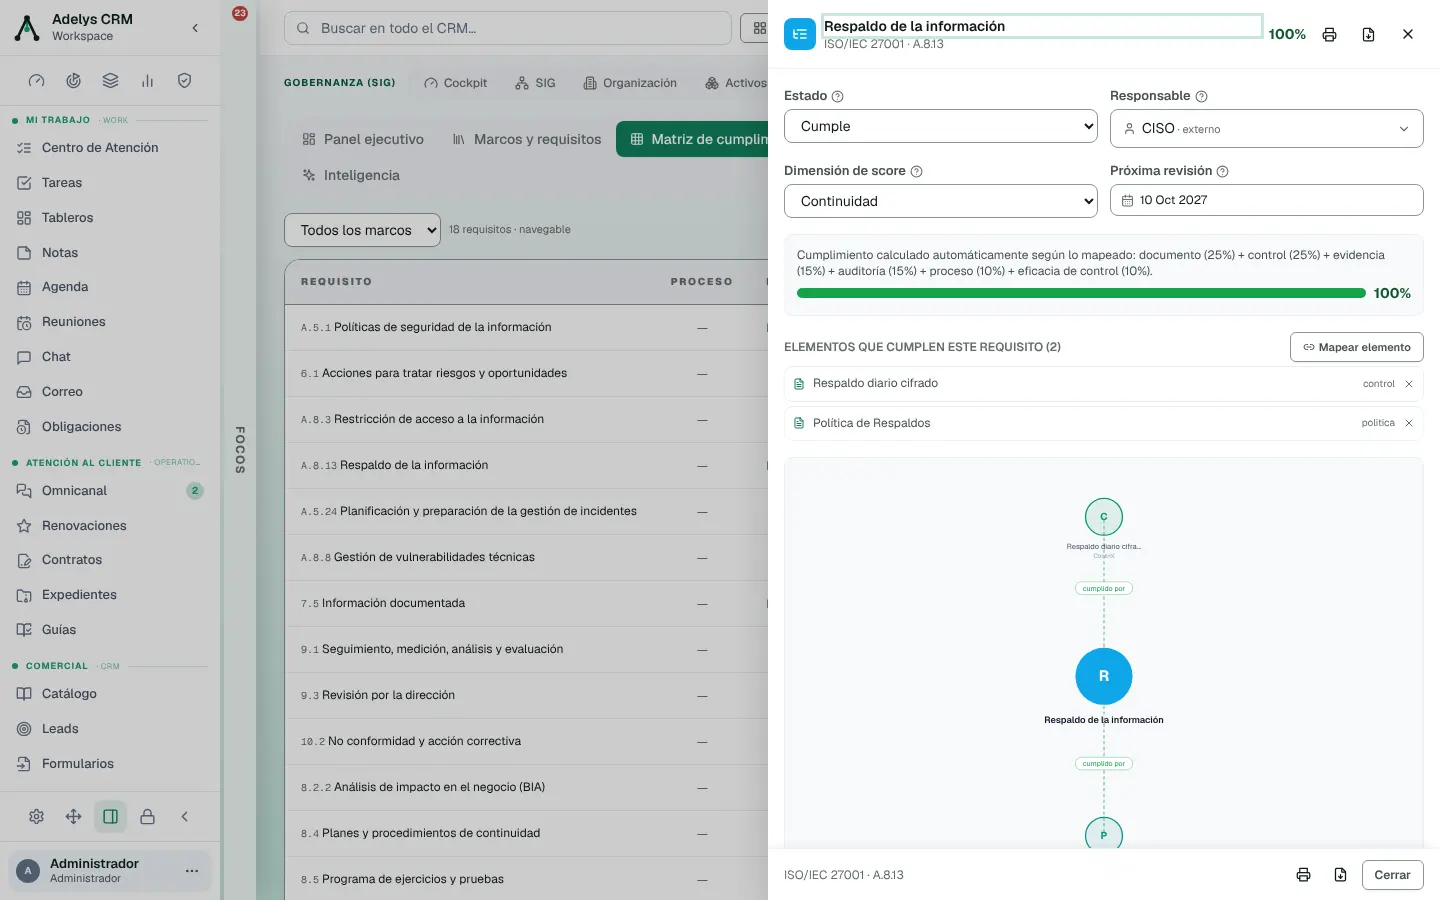
En la ficha fijas Estado (No cumple, Parcial, Cumple, No aplica, En proceso), Responsable, Dimensión de score —a qué eje del radar aporta— y Próxima revisión.
El porcentaje de arriba no se escribe: lo calcula el sistema con lo que tenga mapeado. Lo dice la propia ficha: documento (25%) + control (25%) + evidencia (15%) + auditoría (15%) + proceso (10%) + eficacia de control (10%). El estado solo lo mueve en tres casos: Cumple lo deja en 100 %, Parcial garantiza al menos 50 % y En proceso al menos 30 %. No aplica lo saca del cálculo.
Mapea lo que ya lo cumple
En Elementos que cumplen este requisito pulsa Mapear elemento. Se abre un buscador con los documentos, procedimientos, manuales, políticas, controles, evidencias, procesos y auditorías de la suite. Un clic sobre uno lo mapea y aparece el aviso «Mapeado».
El mismo documento o control puede cumplir varios requisitos de varias normas a la vez: es la idea de todo el módulo. La ficha enseña también el grafo de relaciones del requisito, y los dos íconos de la cabecera imprimen o descargan su ficha en PDF.
Revisa la matriz de cumplimiento
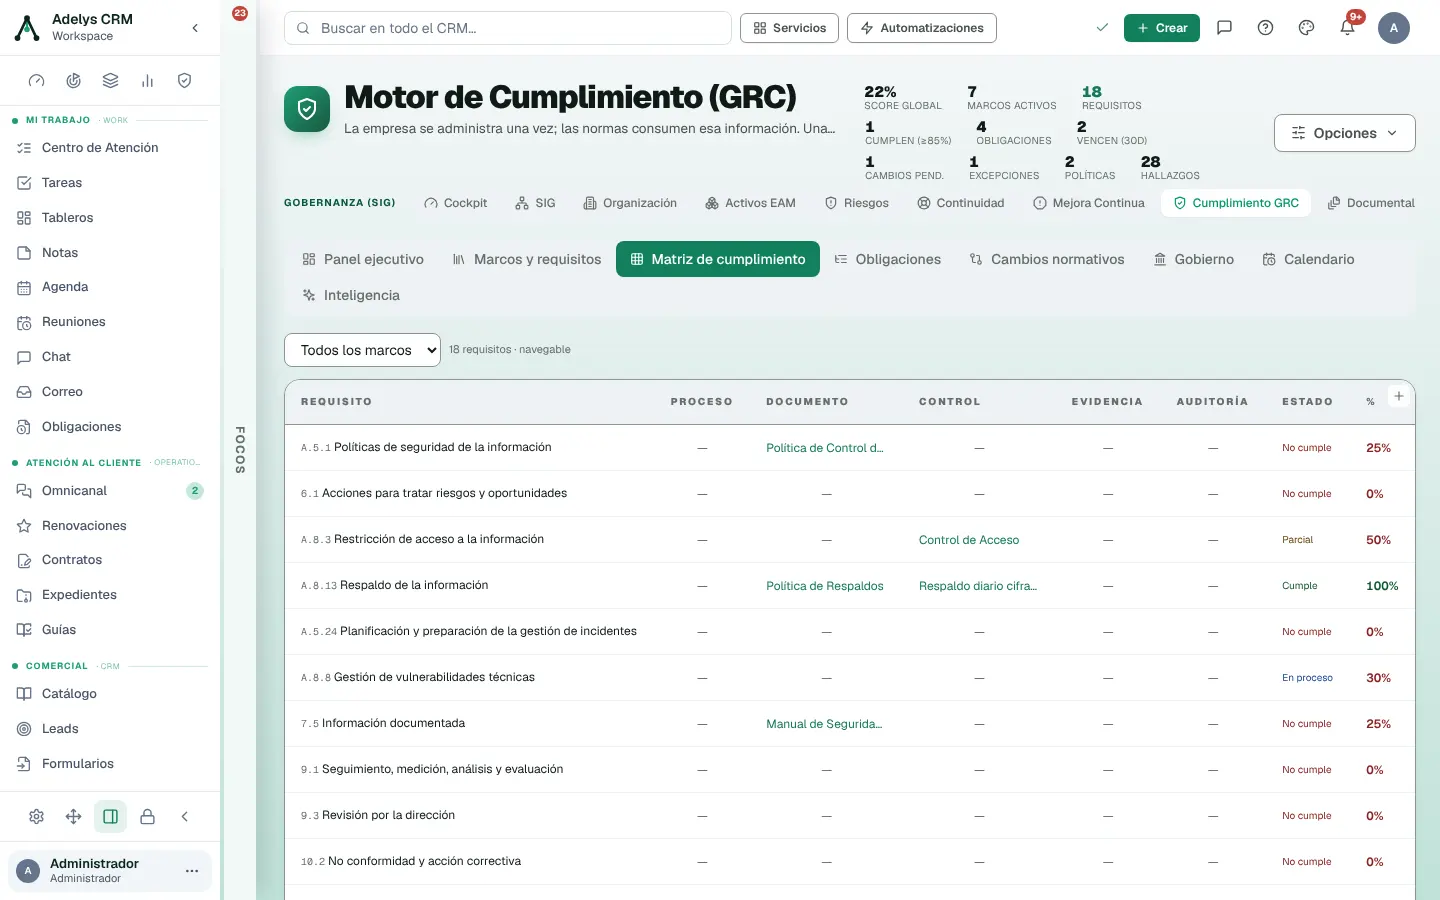
Cierra la ficha y abre Matriz de cumplimiento. Cada fila es un requisito con sus columnas Proceso, Documento, Control, Evidencia, Auditoría, Estado y %. El selector de arriba filtra por marco o deja Todos los marcos.
Los nombres en verde abren ese elemento; pulsa la cláusula o el nombre del requisito para abrir su ficha. Cada raya es un hueco.
Lleva tus obligaciones
En la pestaña Obligaciones pulsa + Nueva obligación: Nombre, Origen (Norma ISO, Ley, Reglamento, Contrato, Requisito de cliente, Requisito de proveedor, Política interna, Municipal, Sectorial o Requisito interno), Responsable y Próxima revisión. Pulsa Crear.
En el Centro de obligaciones el estado (Cumplida, En proceso, Pendiente, Incumplida, No aplica) se cambia en la misma fila, y la próxima revisión vencida sale en rojo. Los filtros Origen y Estado y el botón Exportar están en la barra de arriba.
Registra un cambio normativo
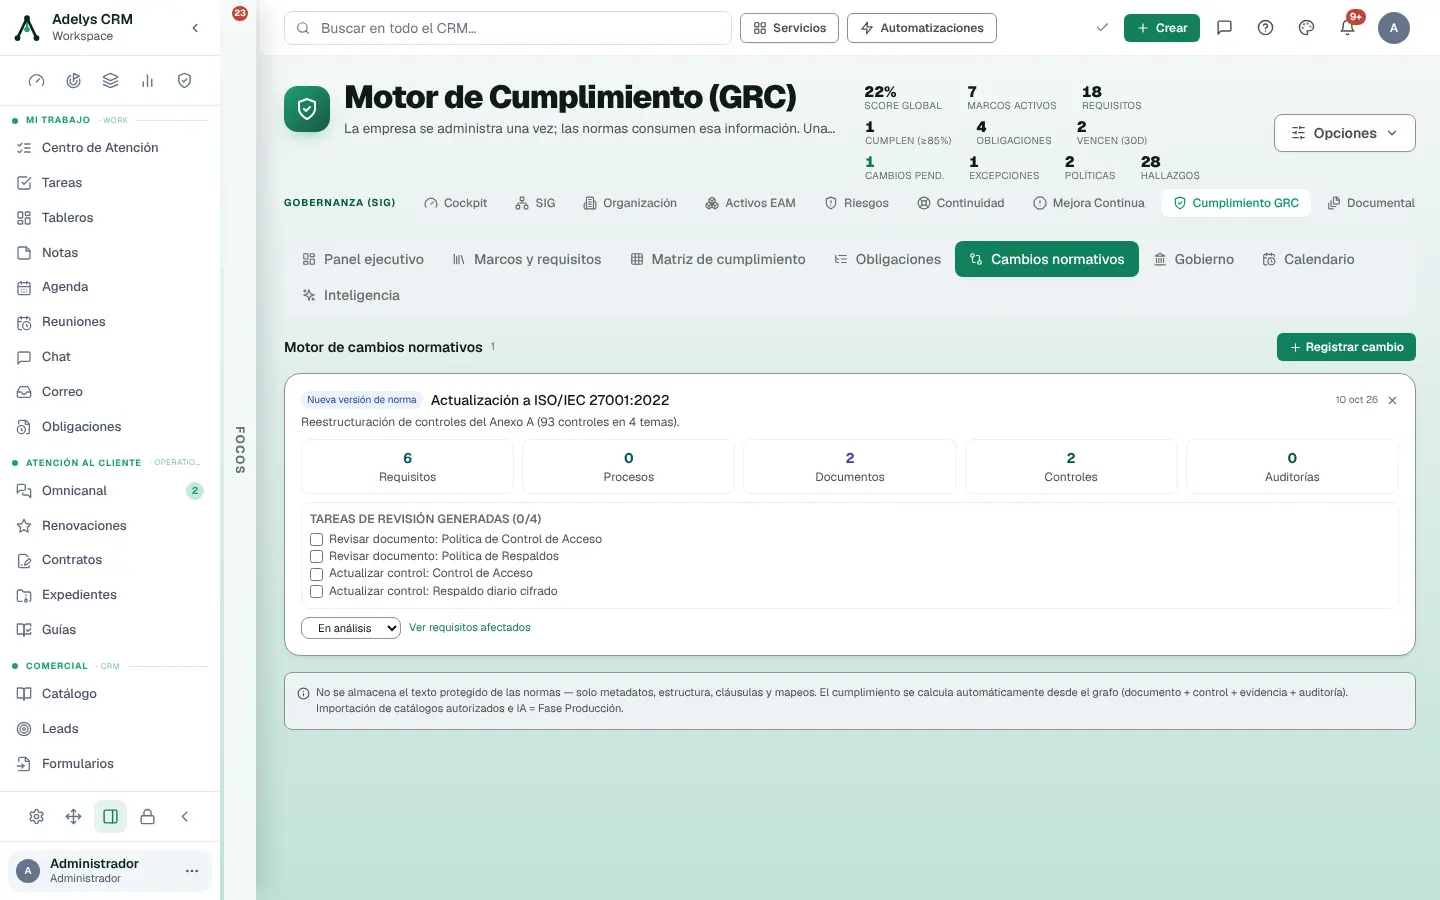
En Cambios normativos pulsa + Registrar cambio: Título, Tipo (Nueva versión de norma, Nueva ley, Reforma legal, Nueva política corporativa, Cambio contractual, Cambio regulatorio), Marco afectado y Descripción. Pulsa Registrar.
El sistema cuenta cuántos Requisitos, Procesos, Documentos, Controles y Auditorías toca el cambio y genera las Tareas de revisión, que se marcan en la propia tarjeta. El estado del cambio pasa de En análisis a En curso y Cerrado.
Vigila el calendario y la inteligencia
Calendario reúne en una línea de tiempo los vencimientos de requisitos, obligaciones, políticas y excepciones: los Vencidos arriba, en rojo, y los Próximos debajo, con punto ámbar si caen en los siguientes 30 días.
Inteligencia es un motor de reglas, sin IA generativa: detecta requisitos sin evidencia, controles sin prueba, documentos vencidos que soportan requisitos, auditorías pendientes, riesgos sin tratamiento, procesos sin propietario, requisitos sin mapeo y excepciones vencidas. Cada etiqueta abre el elemento.
La pestaña Gobierno completa el cuadro: órganos de gobierno con sus miembros y acuerdos (botón + Órgano), políticas con su porcentaje de aceptación y sus versiones, conflictos de interés, delegaciones y excepciones.
Casos prácticos
Logística Canal Express — un manual que cumple tres normas
La empresa tiene ISO 9001 y su cliente principal le exige ahora ISO/IEC 27001. En vez de escribir un manual nuevo, la coordinadora de calidad activa ISO/IEC 27001 en Marcos y requisitos, abre A.5.1 Políticas de seguridad de la información y le mapea el manual de seguridad que ya cumplía la cláusula 7.5 de ISO 9001. En la Matriz de cumplimiento los dos requisitos salen con el mismo documento: un solo papel, dos marcos. Las filas con rayas en Control son su plan de trabajo del trimestre.
Clínica Vista Hermosa — la reforma que llegó un viernes
Sale una reforma a la ley de protección de datos. La oficial de cumplimiento pulsa Registrar cambio con tipo Reforma legal y marco Ley 81 (PA). El sistema le devuelve los requisitos y documentos afectados y genera las tareas de revisión; ella las reparte, pone el cambio en En curso y, al marcar la última tarea, lo cierra. La traza de qué se revisó por esa reforma queda en la tarjeta.
Preguntas frecuentes
¿Adelys trae el texto de las normas ISO?
No. Lo dice el pie del módulo: no se almacena el texto protegido de las normas, solo metadatos, estructura, cláusulas y mapeos. La importación de catálogos autorizados está marcada en pantalla como «Fase Producción»: hoy no está disponible.
¿Por qué un requisito con un documento mapeado sale en 25 % y no en 100 %?
Porque el cálculo pide evidencia de varios tipos: documento 25 %, control 25 %, evidencia 15 %, auditoría 15 %, proceso 10 % y eficacia de control 10 %. Un documento solo prueba que la regla está escrita, no que se aplica.
¿Qué diferencia hay con el módulo «Cumplimiento (Ley 23)»?
Cumplimiento GRC mide tu cumplimiento contra marcos normativos. Cumplimiento (Ley 23) es la prevención de blanqueo de capitales para sujetos obligados; tiene su propio tutorial.
¿Puedo exportar la lista de requisitos a Excel?
Sí. El botón Exportar de la barra de Marcos y requisitos (y el de Obligaciones) exporta la lista tal como la ves, con la búsqueda y los filtros aplicados.
Sigue con
- Documentos normativos (EDMS) — los documentos que vas a mapear a cada requisito.
- Gestión de riesgos — los controles que suben el cumplimiento salen de ahí.
- Executive Cockpit — dónde se lee el score de cumplimiento junto al resto de la suite.
- Panorama de la suite SIG — en qué orden montar los módulos.