Biblioteca › Condiciones y datos › Qué registra Adelys sobre el uso
Qué registra Adelys sobre el uso
Al terminar vas a saber qué queda anotado cada vez que alguien hace algo importante en tu CRM, dónde se consulta, cómo comprobar tú mismo que nadie ha tocado ese registro, qué anota el portal cuando entra uno de tus clientes — y qué es lo que Adelys deliberadamente no registra.
Antes de empezar
- La bitácora del servidor es solo para administradores de tu organización. Si tu rol es otro, el CRM te lo dice y te manda a hablar con un administrador — no te enseña una lista vacía.
- Todo lo que se registra es de tu organización y solo de la tuya.
- Esta página es la contracara de Tus datos son tuyos: ahí se explica qué te llevas; aquí, qué queda anotado.
Paso a paso
Míralo hecho. Los pasos de este tutorial, tal cual en el CRM: el cursor hace cada clic donde se hizo de verdad. Pulsa el número de un paso para ir a su cuadro.
Abre la auditoría en el Centro de Seguridad
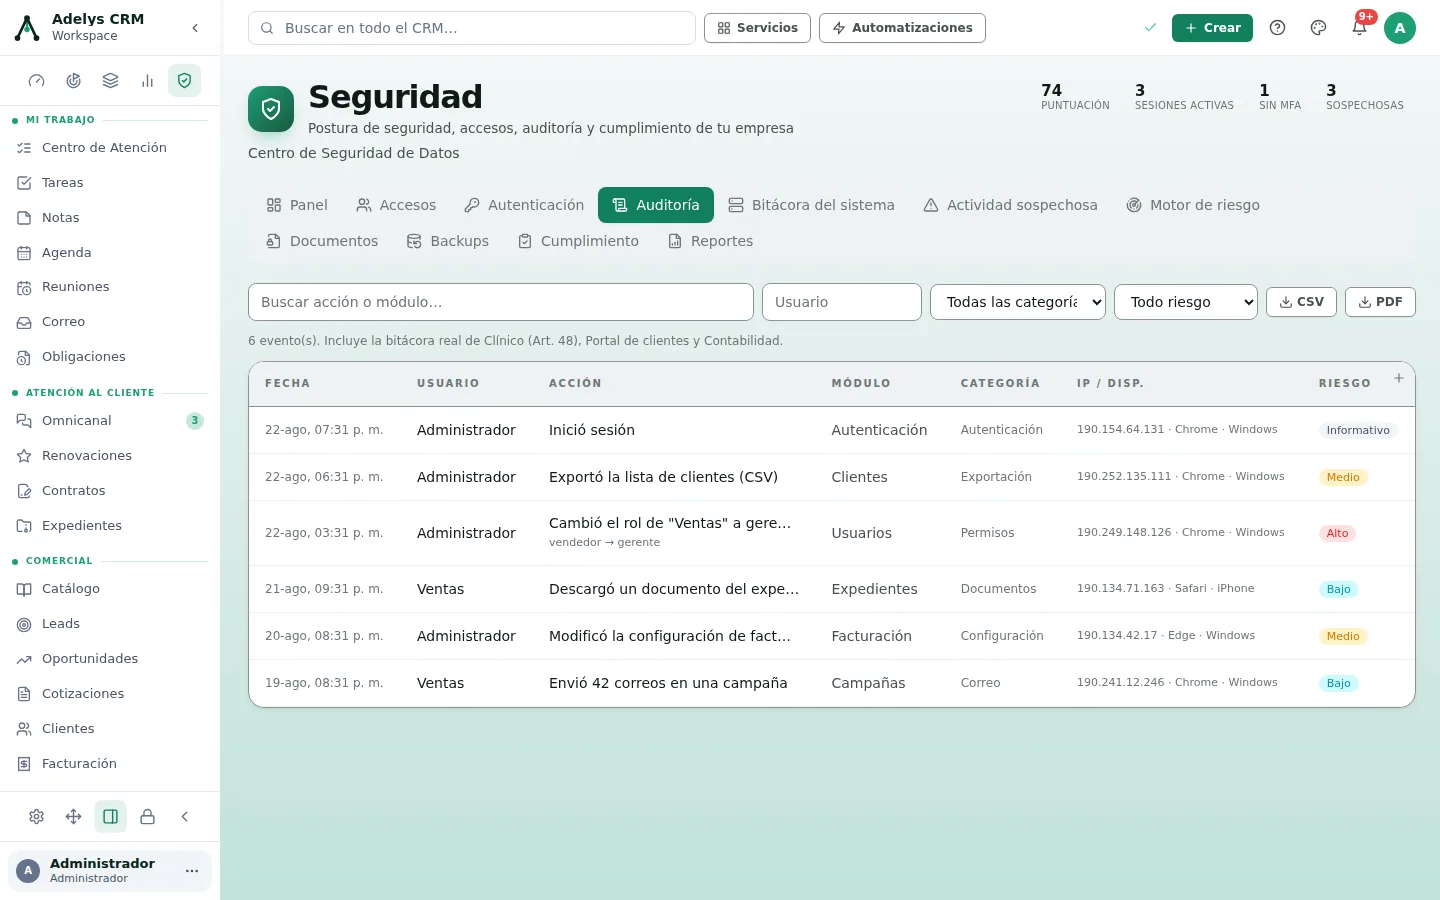
En la barra lateral, Seguridad, y luego la pestaña Auditoría. Cada fila es un hecho, no una interpretación: fecha, usuario, acción (con el antes → después cuando el cambio lo tiene), módulo, categoría, IP y dispositivo y un riesgo.
Arriba hay filtros por acción o módulo, por usuario, por categoría y por riesgo, y dos botones para llevarte lo filtrado en CSV o PDF.
Entra a la bitácora del sistema y verifica la cadena
La pestaña de al lado, Bitácora del sistema, es la bitácora real del servidor: append-only —solo se añade, nunca se edita ni se borra— y encadenada con hash SHA-256. Cada apunte incluye el sello del anterior, así que alterar o eliminar cualquier fila rompe la cadena entera.
Ahí hay un botón para verificar la integridad. No te pide creer: recorre la cadena y responde si está intacta o exactamente en qué punto se rompió. Es la diferencia entre «tenemos auditoría» y «puedes comprobarla».
Hoy hay más de doscientas acciones distintas declaradas como auditables: inicios de sesión y fallos, cambios de rol y permisos, creación y borrado de registros, revelación de credenciales, envíos de campaña, cobros y sus confirmaciones, generación y descarga de exportaciones, accesos del portal de clientes.
Mira qué queda anotado cuando entra un cliente tuyo
El portal de clientes (Ley 81) es una superficie pública, así que registra más de lo habitual y con razón. Queda constancia de:
- La solicitud del código de acceso y el inicio de sesión efectivo.
- Los intentos fallidos del código y el bloqueo tras varios fallos.
- Las rectificaciones que el titular hace de sus propios datos, con la lista de campos que tocó.
- Cada solicitud de derechos que registra, con su tipo.
- Cada exportación que se descarga.
Ese registro es el que sostiene la respuesta cuando alguien pregunta «¿quién modificó este teléfono?»: fue el propio titular, tal día, desde tal dirección.
Consulta el catálogo de medidas y su registro de cambios
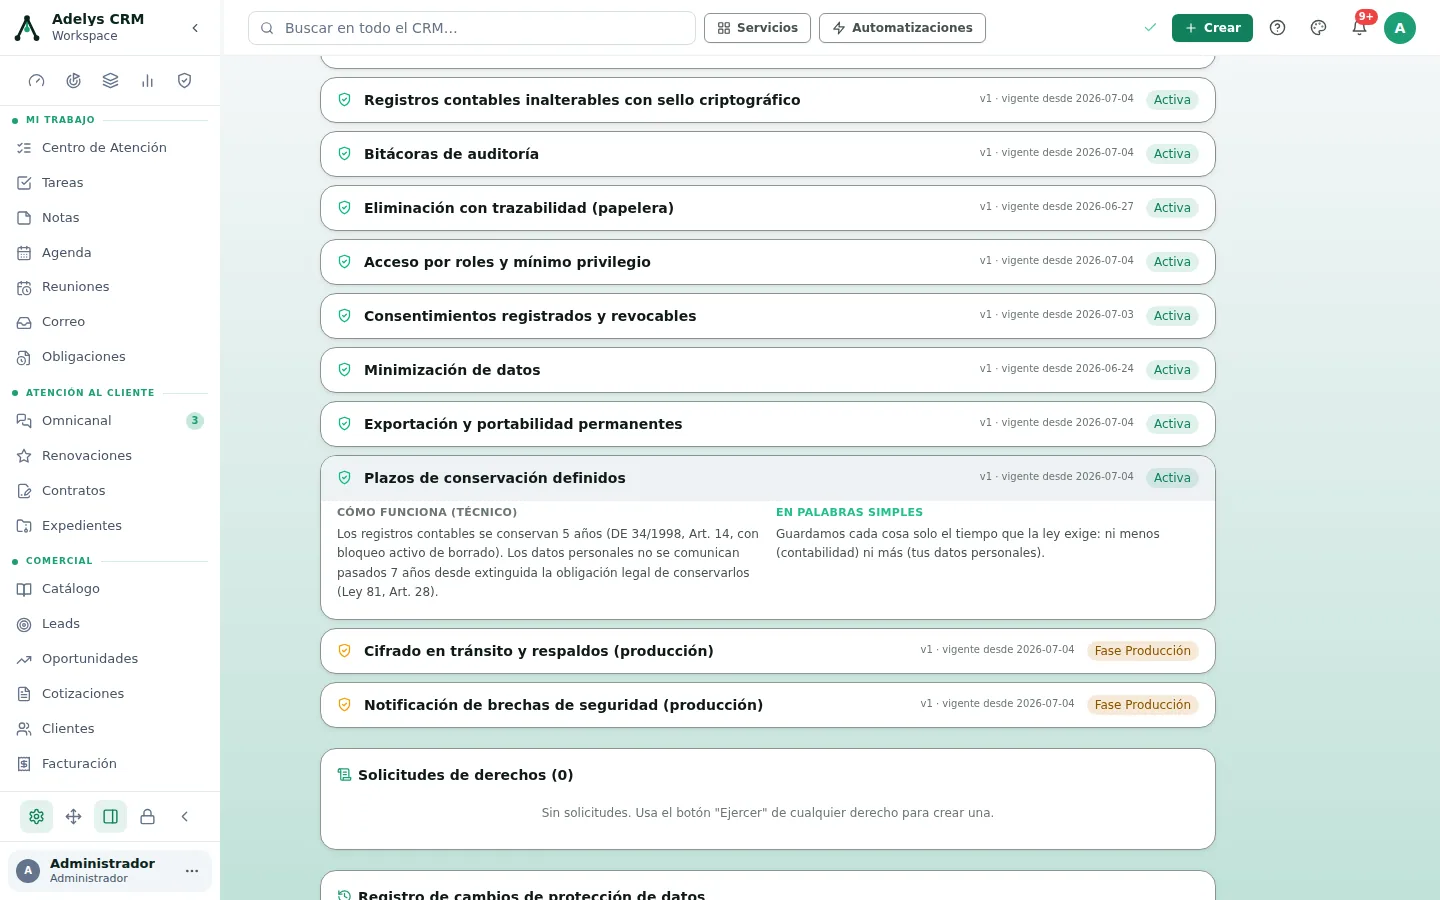
En Ajustes → Mis datos (Ley 81), baja hasta Lo que hacemos para proteger tu información. Es una lista de medidas, cada una con su versión, su fecha de vigencia y una insignia de estado, y cada una desplegable en dos columnas: cómo funciona (técnico) y en palabras simples.
Lo que la hace útil no es la lista, es lo de abajo: el Registro de cambios de protección de datos. Cuando una medida cambia de versión, el propio sistema publica la línea fechada — no depende de que alguien se acuerde de anotarlo. Ahí aparecen también tus propias acciones: cuándo exportaste, cuándo rectificaste tus datos, cuándo descargaste una constancia.
Sabe dónde están los otros rastros, que no viven en la auditoría
No todo lo que queda anotado está en el Centro de Seguridad. Hay registros propios de cada módulo, y saber cuál mirar ahorra mucho tiempo:
- La papelera conserva lo eliminado con quién lo borró y cuándo, y permite restaurarlo. Nada se borra en silencio: ver Papelera y recuperación.
- Los asientos contables llevan sello encadenado y no se editan: se corrigen con reversiones identificadas. Ver Contabilidad.
- Los documentos fiscales no se eliminan: se anulan con motivo.
- La ficha del cliente guarda su propia cronología de cambios y su historial de consentimientos.
- Las sesiones activas se listan y se revocan desde Seguridad de tu cuenta.
Comprueba lo que NO se registra
Tan importante como lo anterior, y más difícil de demostrar, así que aquí va lo comprobable:
- No hay analítica de terceros. Ni Google Analytics, ni píxeles, ni herramientas de grabación de sesión: no están en el producto.
- El navegador tiene prohibido hablar con cualquier otro servidor. La política de contenido del CRM permite conexiones a la API de Adelys y a nada más. Si mañana alguien colara un rastreador, el navegador bloquearía la conexión.
- Esta misma biblioteca no habla con ninguna API. Su política de contenido no lleva permiso de conexión ni admite formularios: leerla no deja rastro en ningún sitio.
- No hay inteligencia artificial generativa. Ningún dato de tu CRM se envía a un modelo de lenguaje, porque no hay ninguno en el circuito. Lo que parece «automático» son reglas, umbrales, plantillas y fechas.
Casos prácticos
Estudio Contable Ríos — «alguien cambió una tarifa y nadie sabe quién»
La socia entra a Seguridad → Auditoría, filtra por el módulo de facturación y el rango de la semana pasada, y encuentra la línea: usuario, hora, «Modificó la configuración de facturación», IP y navegador. Con eso no hace falta interrogar a nadie. Exporta el CSV de ese filtro y lo adjunta al acta de la reunión donde se acuerda quitar ese permiso.
Clínica Vista Hermosa — un paciente dice que él no cambió su correo
La coordinadora busca en la bitácora las acciones del portal para ese paciente. Aparece el inicio de sesión con su código, y a continuación la rectificación con la lista de campos tocados: el correo entre ellos. Se le enseña la fecha y la dirección desde la que se hizo. Si en cambio no hubiera aparecido nada del portal, la conversación sería otra — y también quedaría por escrito quién del equipo lo tocó.
Preguntas frecuentes
¿Puedo borrar un apunte de la auditoría?
No, y ese es el punto. La bitácora del servidor solo admite añadir. Borrar o editar una fila rompe la cadena de hash y la verificación lo señala.
¿La auditoría guarda el contenido de mis registros?
Guarda el hecho: quién, cuándo, qué acción, sobre qué entidad, desde qué dirección y con qué navegador, más el antes y el después cuando el cambio lo tiene. No es una copia de tus datos — para eso está la exportación.
¿Por qué mi bitácora del sistema aparece vacía?
Dos motivos posibles, y el CRM te dice cuál: o estás en modo demostración —esa bitácora es la del servidor real, no hay nada local que enseñar— o tu rol no es administrador.
¿Adelys ve lo que hago dentro del CRM?
El panel de operador de la plataforma trabaja con nombres de organización, estado de la cuenta y contadores; no muestra el contenido de tus registros. Las acciones del propio panel se auditan con su antes y su después.
¿Los correos que envío quedan registrados?
Los envíos de campaña sí quedan como acción auditada, junto con las bajas y las confirmaciones de consentimiento. El detalle está en Campañas de email.
Sigue con
- Seguridad de tu cuenta — segundo factor, llaves de acceso y sesiones activas.
- La Ley 81 en la práctica — consentimiento, derechos y trazabilidad de cara a tus clientes.
- Papelera y recuperación — el rastro de lo eliminado y cómo recuperarlo.